
La inteligencia artificial también la usan los ciberdelincuentes: 7 nuevos tipos de fraude con IA que tu pyme debe conocer
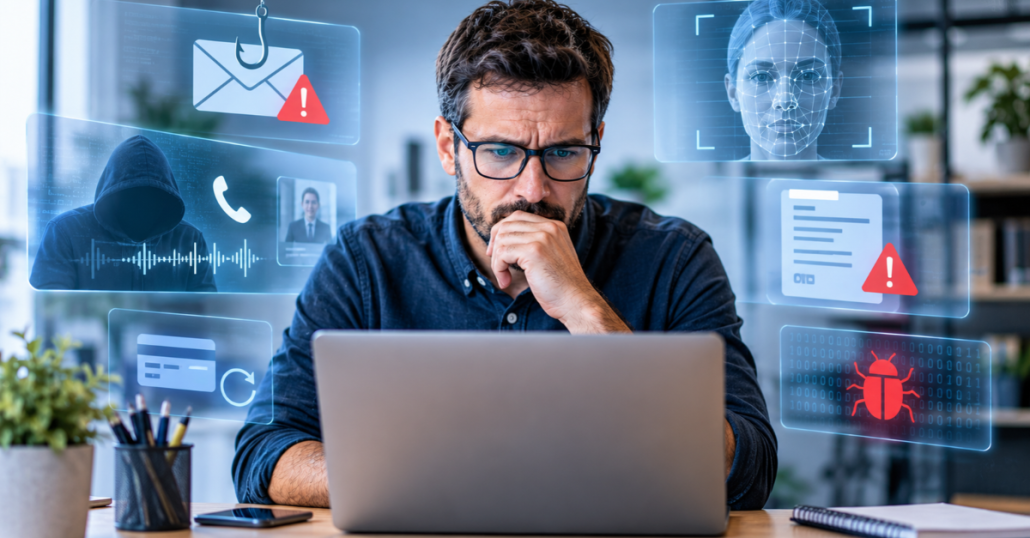
La inteligencia artificial está transformando la forma de trabajar de las empresas, pero también está cambiando las estrategias de los ciberdelincuentes. Las mismas herramientas que permiten automatizar tareas, generar contenidos o analizar información pueden utilizarse para crear engaños más creíbles, personalizar ataques y automatizar fraudes.
Los métodos tradicionales no han desaparecido. Lo que ha cambiado es la capacidad de los atacantes para perfeccionarlos. Una llamada con la voz de un directivo o un documento aparentemente legítimo pueden esconder una estafa.
Para las pymes, conocer estas amenazas es fundamental. Un simple error de verificación puede acabar comprometiendo información confidencial, credenciales o dinero. Repasamos siete tipos de fraude con IA que conviene identificar.
7 tipos de fraude con IA que tu pyme debe conocer
1. Phishing hiperpersonalizado con IA
El phishing consiste en engañar a una persona mediante correos, mensajes o páginas web falsas para conseguir que facilite información confidencial, descargue archivos maliciosos o acceda a enlaces fraudulentos.
En este tipo de fraude, la IA permite crear mensajes mucho más personalizados. Los delincuentes pueden analizar información pública sobre una empresa, sus empleados y proveedores para redactar comunicaciones adaptadas a cada destinatario, con un lenguaje natural y sin los errores habituales de muchos correos fraudulentos.
Por ejemplo, un trabajador puede recibir un mensaje que imita a su proveedor habitual, menciona un proyecto real y solicita acceder a un supuesto documento compartido.
¿Cómo protegerse? Comprueba siempre el remitente y desconfía de enlaces o archivos inesperados. Ante cualquier solicitud inusual, verifica su autenticidad por otro canal.
2. Suplantación de identidad con IA: voz clonada y deepfakes en vídeo
Las herramientas de IA permiten generar audios y vídeos que imitan la voz y la apariencia de personas reales. Para ello, los atacantes pueden utilizar grabaciones, fotografías y vídeos disponibles en internet.
Así, un empleado puede recibir una llamada o participar en una videollamada en la que aparentemente interviene un directivo, un compañero o un cliente. La persona suplantada puede solicitar información confidencial, acceso a sistemas o una gestión urgente, aprovechando la confianza que genera su identidad.
¿Cómo protegerse? No utilices la voz o la imagen como única prueba de identidad. Ante solicitudes sensibles, confirma la petición mediante un segundo canal y establece procedimientos internos de verificación.
3. Fraude del CEO potenciado por IA
El fraude del CEO es una modalidad de Business Email Compromise (BEC) en la que los delincuentes suplantan a un directivo para conseguir que un empleado realice una transferencia o facilite información confidencial.
Con IA pueden estudiar la estructura de la empresa, identificar quién autoriza los pagos y redactar mensajes que imitan el estilo de comunicación de sus responsables. También pueden reforzar el engaño mediante llamadas o vídeos manipulados.
Imagina que el responsable financiero recibe un mensaje aparentemente enviado por la dirección que solicita una transferencia urgente para cerrar una operación y pide discreción. La presión del tiempo puede llevarle a actuar sin comprobar la petición.
¿Cómo protegerse? Establece una doble autorización para transferencias y exige confirmar las operaciones extraordinarias mediante un canal independiente, incluso cuando parezcan proceder de la dirección.
4. Fraude del proveedor o cambio de IBAN
En este fraude, los delincuentes se hacen pasar por un proveedor habitual para comunicar un supuesto cambio de cuenta bancaria. El objetivo es que la empresa pague una factura legítima en una cuenta controlada por los estafadores.
La IA facilita la imitación del lenguaje, las firmas y el formato de las comunicaciones habituales. Además, los atacantes pueden utilizar cuentas de correo previamente comprometidas para hacer más creíble la solicitud.
El peligro es que la factura puede corresponder a un servicio real y tener exactamente el importe que la empresa espera pagar.
¿Cómo protegerse? Nunca aceptes un cambio de IBAN únicamente por correo electrónico. Contacta con el proveedor utilizando un teléfono de confianza que ya tengas registrado y confirma cualquier modificación antes de realizar el pago.
5. Fraude de identidad sintética
Una identidad sintética se crea combinando datos reales y ficticios para construir una identidad aparentemente legítima. Por ejemplo, puede utilizarse un nombre inventado junto con información personal obtenida de distintas fuentes.
La IA permite generar fotografías, documentos y perfiles digitales que dan mayor credibilidad a estas identidades. Los delincuentes pueden utilizarlas para abrir cuentas, solicitar financiación o contratar servicios haciéndose pasar por personas reales.
Aunque afecta especialmente a entidades financieras y plataformas digitales, también puede repercutir en las pymes que establecen relaciones comerciales sin comprobar adecuadamente con quién están tratando.
¿Cómo protegerse? Refuerza los procesos de identificación y validación de clientes, proveedores y colaboradores. No bases la confianza únicamente en la documentación recibida o en la información de un perfil digital.
6. Bypass de verificación biométrica (KYC remoto)
Muchas empresas utilizan sistemas de verificación de identidad a distancia, conocidos como KYC (Know Your Customer), que solicitan fotografías, vídeos o pruebas biométricas para comprobar que una persona es quien dice ser.
Los ciberdelincuentes pueden intentar superar estos controles mediante imágenes manipuladas, vídeos deepfake o identidades digitales generadas con IA. Algunas técnicas buscan engañar incluso a los sistemas que comprueban que hay una persona real delante de la cámara, conocidos como pruebas de liveness.
Esto supone un riesgo para las empresas que dependen de procesos de alta, contratación o validación completamente digitales. Si el sistema acepta una identidad falsa, un atacante puede acceder a servicios u operaciones haciéndose pasar por otra persona.
¿Cómo protegerse? Utiliza soluciones de verificación robustas y actualizadas. En operaciones sensibles, combina la biometría con otras comprobaciones y revisiones adicionales cuando existan indicios de manipulación.
7. Malware y ransomware asistido por IA
La IA también puede ayudar a los ciberdelincuentes a desarrollar y mejorar programas maliciosos. Puede utilizarse para generar fragmentos de código, adaptar herramientas existentes, automatizar tareas y modificar determinadas características del malware para dificultar su detección.
En el caso del ransomware, el objetivo es introducirse en los sistemas de una empresa, cifrar sus archivos y exigir un rescate para recuperarlos. En ocasiones, los atacantes también roban información para amenazar con publicarla.
La IA puede facilitar la preparación de campañas y la creación de mensajes para distribuir archivos infectados. Esto no significa que cualquier delincuente pueda desarrollar ataques avanzados fácilmente, pero sí que estas herramientas pueden reducir barreras y aumentar su capacidad de actuación.
¿Cómo protegerse? Para evitar este fraude con IA, mantén los sistemas y aplicaciones actualizados, utiliza soluciones de protección informática, limita los permisos de acceso y realiza copias de seguridad periódicas, aisladas y verificadas.
La prevención sigue siendo la mejor defensa frente al fraude con IA
La inteligencia artificial está haciendo que los fraudes digitales sean más sofisticados, pero muchos siguen aprovechándose de los mismos puntos débiles: la confianza, las prisas, la falta de verificación y los procedimientos poco definidos.
Por eso, proteger una pyme no consiste únicamente en instalar herramientas de seguridad. También es necesario formar al equipo, establecer protocolos claros para autorizar pagos y compartir información, controlar los accesos y mantener los sistemas protegidos y actualizados.
En CompuHelp ayudamos a las empresas a reforzar su seguridad informática, identificar vulnerabilidades y adoptar medidas adaptadas a sus necesidades.
¿Está tu empresa preparada para hacer frente a estas amenazas? Contacta con CompuHelp y descubre cómo podemos ayudarte a proteger tus sistemas, tus datos y la continuidad de tu negocio.

————–
SOLICITAR INFORMACIÓN


Dejar un comentario
¿Quieres unirte a la conversación?Siéntete libre de contribuir!